


 English
Để đảm bảo an toàn, an ninh thông tin đối với các hệ thống thông tin, dữ liệu của các cơ quan, đơn vị trên địa bàn; Sở Thông tin và Truyền thông Đà Nẵng đề nghị toàn thể cán bộ, công chức, viên chức, người lao động cảnh giác cao, không nhấn vào các đường dẫn rút gọn adf.ly để hạn chế rủi ro lây nhiễm mã độc mới W32. AdCoinMiner.
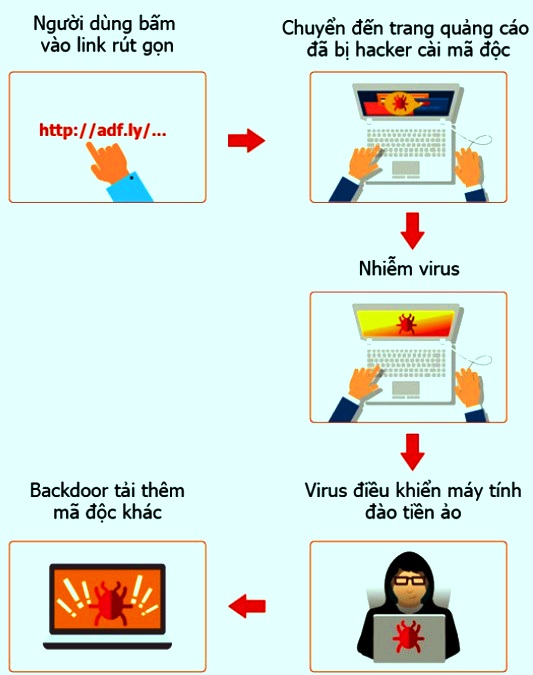
Theo công văn khẩn của Sở Thông tin và Truyền thông Đà Nẵng liên quan đến cảnh báo mã độc mới có tên là W32. AdCoinMiner, thông qua hình thức dịch vụ quảng cáo trực tuyến adf.ly; tin tặc thực hiện chèn mã độc W32. AdCoinMiner vào các trang quảng cáo để lây nhiễm mã độc này vào máy tính người dùng.
Sau khi lây nhiễm, tin tặc có khả năng chiếm quyền điều khiển máy tính để sử dụng đào tiền ảo (bitcoin), hoặc tải thêm mã độc từ máy chủ điều khiển bên ngoài để thực hiện các hành vi gián điệp, đánh cắp hoặc phá hủy thông tin, dữ liệu.
Đồng thời, mã độc này còn có thể được phát tán trên diện rộng qua lỗ hổng SMB.
SMB –
Server Message Block – là một giao thức thường được dùng để chia sẻ file, máy in và các cổng nối tiếp trong hệ thống mạng. Trong những năm qua, nhiều phiên bản của SMB đã được ra đời và theo thống kê. Và đây là một trong những véc-tơ tấn công (attack vector) phổ biến trong nhiều vụ tấn công mạng.
Các hacker còn lợi dụng lỗ hổng SMB để phát tán virus trên diện rộng.
Cũng càn nói thêm: Lỗ hổng SMB từng bị khai thác bởi mã độc WannaCry, lây nhiễm hơn 300.000 máy tính chỉ trong vài giờ.
Và theo thống kê từ Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam (VNCERT), đã có đến hơn một nửa số máy tính tại Việt Nam tồn tại lỗ hổng này.
Trong công văn nói trên, Sở Thông tin và Truyền thông Đà Nẵng đề nghị Thủ trưởng các cơ quan, đơn vị chỉ đạo toàn thể cán bộ, công chức, viên chức, người lao động của đơn vị nâng cao cảnh giác, không nhấn vào các đường dẫn rút gọn adf.ly để hạn chế rủi ro lây nhiễm mã độc; cập nhật bản vá mới nhất của hệ điều hành windows, thường xuyên sử dụng phần mềm diệt virus để rà quét máy tính, kịp thời phát hiện và xử lý mã độc.
Chỉ đạo cán bộ chuyên trách công nghệ thông tin tiếp tục rà soát và xử lý dứt điểm lỗ hổng SMB theo các văn bản đề nghị xử lý trước đây của Sở Thông tin và Truyền thông.
Đặc biệt, để đảm bảo an toàn, an ninh thông tin đối với Hệ thống thông tin chính quyền điện tử TP; Sở giao Trung tâm Phát triển hạ tầng công nghệ thông tin Đà Nẵng tiếp tục kiểm tra, rà soát, báo cáo các nguy cơ, rủi ro mất an toàn thông tin (lỗ hổng SMB, mã độc kết nối máy chủ điều khiển,…).
Để hỗ trợ kịp thời các cơ quan, tổ chức, đơn vị Sở cũng đề nghị khi cần trao đổi chi tiết vui lòng liên hệ ông Phạm Thanh Sơn, Chuyên viên Phòng Công nghệ thông tin, Sở Thông tin và Truyền thông (Điện thoại IP 6207, điện thoại cố định 0236 3840125, di động 01684157558, email sonpt2@danang.gov.vn).
W32.AdCoinMiner được giới chuyên môn đặt tên là “Virus đào tiền mã hóa mới”.
Được biết, W32.AdCoinMiner được giới chuyên môn đặt tên là “Virus đào tiền mã hóa mới”. Và mã độc đào tiền mã hóa này đã bùng nổ ngay từ đầu năm 2018.
Phó Chủ tịch phụ trách mảng Chống M độc (Anti Malware) của Trung tâm Bkav, ông Vũ Ngọc Sơn từng khẳng định trên nhiều phương tiện truyền thông rằng: Chính nguồn lợi hấp dẫn từ tiền mã hóa đã mang lại là động cơ phát tán virus của hacker. Virus này phát tán qua dịch vụ quảng cáo trực tuyến Adf.ly, dựa vào lỗ hổng phần mềm, chiếm quyền điều khiển máy tính của nạn nhân để đào tiền mã hóa.
Vào cuối tháng 3/2018, Trung tâm Bkav cũng cho biết đã có hơn 139.000 máy tính tại Việt Nam bị nhiễm W32.AdCoinMiner.
Ngay thời điểm trên, các chuyên gia cũng lo ngại khi đã chiếm được quyền điều khiển máy tính, virus này có thể tải thêm mã độc khác từ server điều khiển của hacker, sau đó thực hiện các hành vi gián điệp, ăn cắp thông tin cá nhân hay thậm chí là xóa dữ liệu.
Đầu giờ chiều nay, 7/4/2018; ICTĐà Nẵng đã trao đổi nhanh với ông Phạm Thanh Sơn, và được biết, đến thời điểm này, các cơ quan, tổ chức, đơn vị trên địa bàn Đà Nẵng, chưa có trao đổi nào liên quan đến nhiễm mã độc mới W32. AdCoinMiner.
Tuy nhiên, như lưu ý chung của các chuyên gia và công văn của Sở quản lý nhà nước chuyên ngành: Toàn thể cán bộ, công chức, viên chức, người lao động cảnh giác cao, không nhấn vào các đường dẫn rút gọn adf.ly để hạn chế rủi ro lây nhiễm mã độc mới W32. AdCoinMiner.
Theo ictdanang.vn
TỔNG ĐÀI DỊCH VỤ CÔNG: (0236) 1022 hoặc *1022, miễn phí phục vụ
1. Đường dây nóng tiếp nhận ý kiến phản ánh, góp ý của tổ chức, công dân.
2. Hướng dẫn, giải đáp quy định, chính sách, thông tin kinh tế – xã hội.
3. Hướng dẫn thực hiện thủ tục hành chính, dịch vụ công trực tuyến.
4. Cung cấp thông tin về hỗ trợ doanh nghiệp; quy định, chính sách hỗ trợ Khoa học công nghệ, đổi mới sáng tạo và chuyển đổi số.
5. Cung cấp thông tin về du lịch, sự kiện Văn hóa – Thể thao.
6. Cung cấp dịch vụ Tổng đài CSKH, nhắn tin CSKH, truyền thông, sự kiện và các dịch vụ tư vấn khác…